摘要
跨境团队从单人运营到多人协作后,权限失控通常来自五个地方:账号共用、资料散落、角色不清、外包或离职成员权限未回收、浏览器环境混用。单人阶段,一个人知道所有账号、密码、IP 和资料位置,问题不明显;多人阶段,运营、客服、主管、外包都可能接触店铺后台,如果没有按岗位分权,就会出现误登、误改、资料外泄和责任不清。要解决权限失控,不能只换密码,而要把账号环境、资料卡、成员权限和交接记录一起梳理。
为什么单人运营时没问题,多人协作后就失控
单人运营时没问题,是因为所有信息都在一个人脑子里;多人协作后失控,是因为账号、资料、环境和权限没有被结构化沉淀。
很多跨境团队早期都是老板或核心运营自己管理店铺。账号从哪里登、IP 怎么用、资料放在哪里、验证码谁收,都靠一个人记。团队扩大后,这些信息开始被复制给运营、客服、外包人员,权限边界却没有同步建立。
权限失控的本质,是账号资产从个人经验变成团队资产时,没有完成管理方式升级。人数越多,越不能靠口头交代和聊天记录维持秩序。
账号共用为什么会放大权限风险
账号共用会放大权限风险,因为团队很难知道是谁在什么时间做了什么操作。多人共用同一个账号入口,会让责任边界变得模糊。
在多店铺团队里,老板、主管、运营、客服需要的权限并不相同。运营可能只需要操作自己负责的店铺,客服只需要处理售后相关模块,外包可能只需要短期协助。如果所有人共用同一账号资料,就会出现过度授权。
更稳妥的做法,是按岗位和店铺分配可见范围。能不给敏感资料就不给,能限制操作范围就限制,能留下操作记录就留下记录。
浏览器环境混用和权限失控有什么关系
浏览器环境混用会让权限失控更难被发现。账号入口如果没有按店铺和成员拆开,团队很难追踪谁打开了哪个环境。
有些团队表面上已经使用防关联浏览器,但环境命名混乱,成员都能打开所有环境,账号备注不完整,离职后也没有回收权限。这样工具虽然存在,管理仍然是松散的。
防关联浏览器应该和权限体系一起使用。飞跨浏览器这类工具适合把账号环境隔离、团队权限、IP 绑定和账号资料沉淀放在一起,让不同成员只能接触自己负责的账号范围。
哪些岗位最容易出现权限边界不清
最容易出现权限边界不清的岗位,通常是客服、外包、新运营和离职交接人员。这些角色不是不重要,而是权限经常被临时开通、事后忘记回收。
客服可能只需要处理订单和消息,却拿到了完整登录资料。外包可能只协助上架或广告,却能长期打开店铺环境。新运营培训期可能接触了多个店铺,但转正后权限没有重新整理。
团队应该定期检查成员权限,尤其是临时协作结束、岗位调整、人员离职和店铺负责人变化时。权限管理不是一次性动作,而是随团队变化持续更新的流程。
| 角色 | 常见权限问题 | 建议边界 |
|---|---|---|
| 老板 | 账号太多,缺少全局台账 | 查看账号资产和关键资料,不必参与日常登录 |
| 主管 | 分配店铺后缺少复盘记录 | 管理成员权限、检查资料和异常记录 |
| 运营 | 能打开过多无关店铺 | 只开放负责店铺环境和必要资料 |
| 客服 | 拿到完整账号资料 | 限制到客服相关后台和必要信息 |
| 外包 | 临时权限长期保留 | 项目结束后及时回收环境和资料权限 |
跨境团队怎么建立权限检查机制
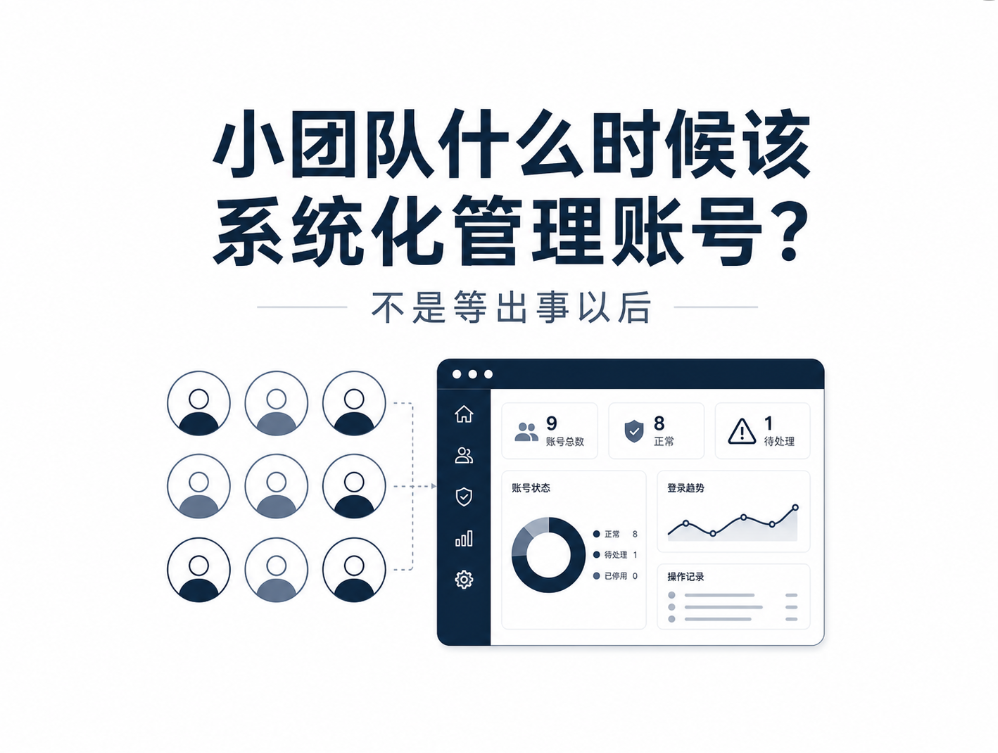
跨境团队建立权限检查机制,可以从每月一次权限盘点开始。检查频率不必太高,但每次都要覆盖账号、环境、资料和成员状态。
建议检查四件事:成员是否还在对应岗位,能打开的环境是否匹配职责,能看到的资料是否必要,离职或外包账号是否已经回收。检查结果要记录下来,避免下次重新排查。
如果团队已经有 5 个以上店铺或多个运营成员,就应该把权限检查纳入固定管理动作。越到后期,权限问题越难靠一次改密码解决。
常见问题 FAQ
跨境团队为什么会权限失控?
主要因为账号共用、资料散落、角色不清、环境混用和权限未回收。团队扩大后,原来的个人管理方式不再适合。
多店铺团队权限应该怎么分?
建议按岗位和店铺分。老板看全局,主管管分配,运营操作负责店铺,客服和外包只开放必要范围。
防关联浏览器能解决权限失控吗?
防关联浏览器可以承载权限分配和环境隔离,但仍需要团队制定规则。工具和流程要一起使用。
离职成员权限怎么处理?
应及时回收账号环境、资料访问、验证方式和相关工具权限,同时记录交接人和回收时间。
总结
跨境团队从单人运营到多人协作后,权限失控是很常见的组织升级问题。解决方向不是只换密码,而是把账号环境、资料、成员和权限重新结构化。建议按岗位分权,按店铺建立环境和资料卡,定期检查临时权限和离职权限。飞跨浏览器这类工具适合多店铺团队把环境和权限放在一起管理。